

Published On 20/10/2026
|
آخر تحديث: 18:13 (توقيت مكة)
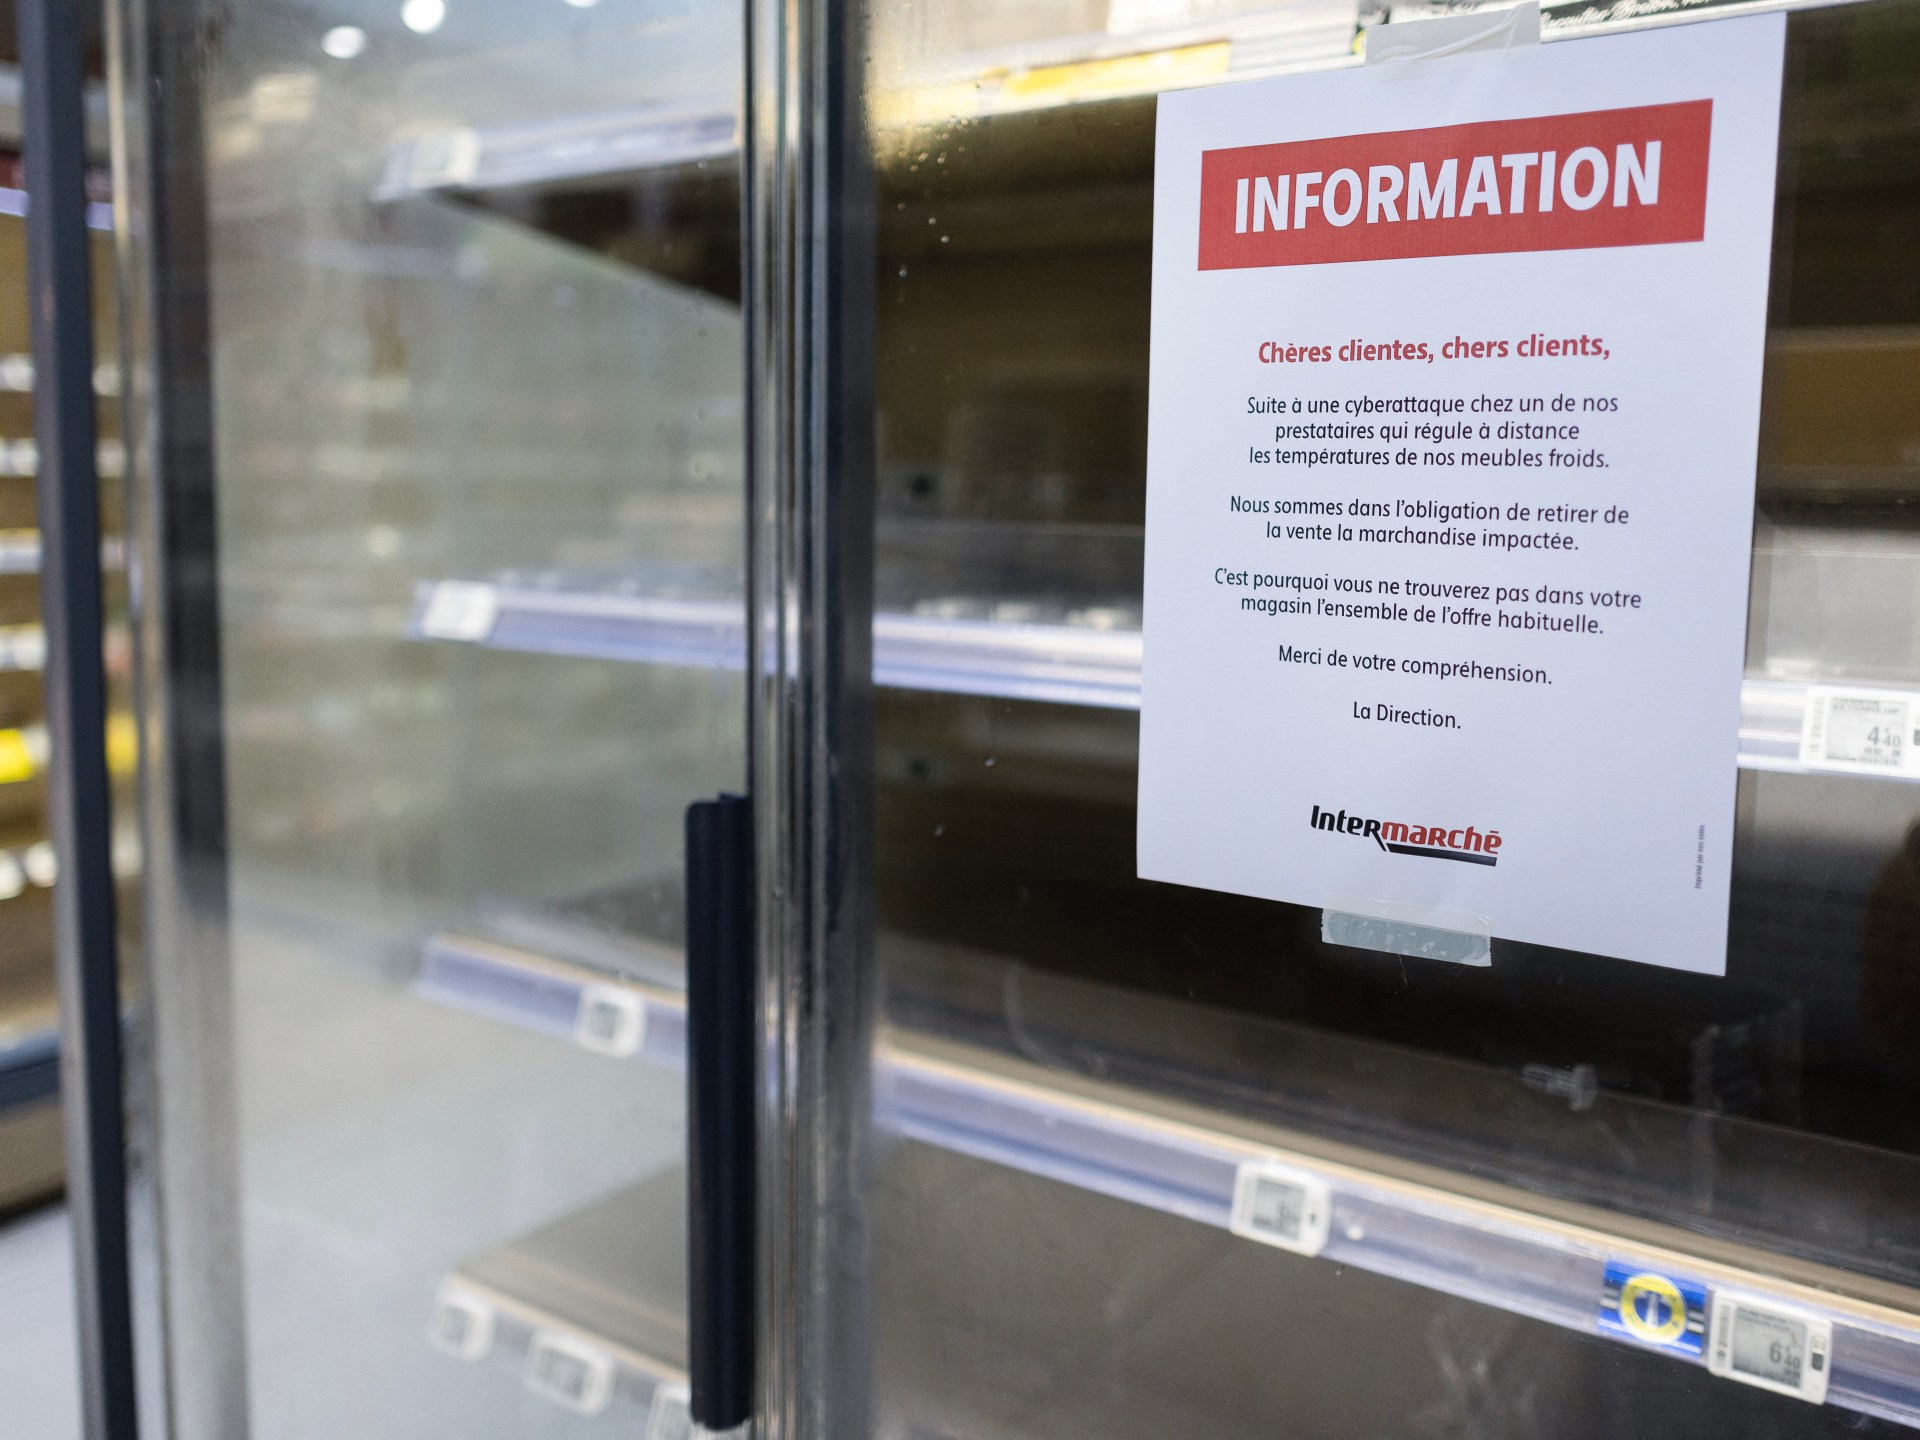
تصدَّر الهجوم السيبراني الذي استهدف أنظمة التبريد في كبرى المتاجر الفرنسية عناوين الأخبار في الأيام الماضية، ورغم الضرر الكبير للهجوم، فإنه ليس الوحيد من نوعه في الآونة الأخيرة، وهو ما ينذر بموجة من الهجمات السيبرانية التي تستهدف أنظمة المباني والبنية التحتية.
ويكشف تقرير نشرته وكالة الأناضول مؤخرا عن تعرض سلسلة متاجر ألبرت هيغن التي تُعَد إحدى أكبر سلاسل المتاجر في هولندا لهجوم سيبراني أدى إلى إيقاف سلاسل الإمداد الخاصة بها كإجراء احترازي.
قصص مقترحة
list of 2 itemsend of list
ورغم عدم إثبات أي صلة بين الحادثين، فإنهما يسلطان الضوء على نقطة اختناق قد تتسبب في أزمة ممتدة الأثر تهدد سلاسل إمداد الطعام وتخزينه.
هجوم سيبراني يعطل الحياة اليومية
ووصف مهندس الأمن السيبراني كيفن تيلييه في الشركة الفرنسية سيناكتيف هذا الهجوم بأنه “هجوم سيبراني واسع النطاق يؤثر مباشرة في الحياة اليومية للشعب” أثناء حديثه مع الأناضول، موضحا أنه يُعَد من أوائل الهجمات السيبرانية التي تتمتع بهذا الأثر الممتد.
ويشير تيلييه إلى أن الهجوم ليس معقدا على الإطلاق لدرجة أن فتى يبلغ 15 عاما قادر على فعل ذلك، ولكن أثر الهجوم كان ممتدا إلى درجة تعطيل الحياة اليومية.
من جانبه، يرى مدير أول استخبارات التهديدات في شركة الأمن السيبراني “سوفوس” ريف بيلينغ أثناء حديثه مع الوكالة أن خطر الهجمات السيبرانية على متاجر التجزئة لم يعد يقتصر على سرقة البيانات والأموال رقميا، بل امتد ليصبح له أثر فيزيائي في المنتجات التي تخزنها المتاجر.
وأضاف أن سلاسل إمداد الغذاء وعمليات البيع بالتجزئة تسهم مباشرة في صمود المدنيين، وهو ما يعني أن أي اضطرابات في هذه الجوانب يمكن أن تترتب عليها عواقب تتجاوز الشركات المتضررة.
ثغرة أغفلها الأمن السيبراني
ويشير تقرير آرس تكنيكا التقني الأمريكي إلى أن الاختراق استهدف المتحكمات المسؤولة عن إدارة درجات الحرارة في وحدات التبريد والإنذار الخاصة بالمتاجر.
واستهدف الهجوم المتحكمات التي تصنعها 3 شركات مختلفة وتعتمد عليها المتاجر الفرنسية عبر ثغرة برمجية فيها، وهي ثغرة كانت الشركات تعلم بها وحذرت منها المتاجر وطالبت بترقية المعدات وتحديث أنظمتها.
ويصف تقرير الأناضول الثغرات الموجودة في التكنولوجيا التشغيلية بأنها النقطة التي يغفلها خبراء الأمن السيبراني والتقنية عموما، وذلك لأن معدات التكنولوجيا التشغيلية مصممة لتعمل فترات طويلة دون تحديث، وهو ما يجعلها عرضة للهجمات واستغلال الثغرات.

كما أن بعض الثغرات تظهر في نماذج متقادمة وتحتاج إلى تغيير كامل قبل انتهاء مدة تشغيلها الرئيسية أو حتى انتهاء مدة الدعم الخاصة بها، وهو ما يجعل المتاجر تميل إلى إبقائها رغم الخطر السيبراني الذي تمثله.
وتعزز تصريحات تيلييه وجهة النظر هذه، إذ يرى أن المتاجر الكبرى لم تكن تدرك أنها قد تخسر الكثير من الأموال بسبب الهجمات السيبرانية على معداتها.
إنذار لما قد يأتي
اتفق خبراء الأمن السيبراني على أن تنفيذ هذه الهجمات كان سهلا للغاية ولا يتطلب قراصنة ذوي مهارات عالية، وذلك إلى جانب إمكانية استخدام الذكاء الاصطناعي لتيسير الهجوم لمن لا يملك الخبرة اللازمة.
وينذر هذا التوجه الجديد في الهجمات السيبرانية بخطر كبير يمكن أن يشمل جميع متاجر التجزئة حتى في العالم العربي، إذ يمكن بكل سهولة استهداف منظومة أي مركز تجزئة عبر الخوادم المتصلة بالإنترنت، ولأن معظم المتاجر الكبرى تعتمد على إدارة عمليات مركزية، يصبح من الأسهل استهدافها.
وتحمل هذه الهجمات خطرا أكبر من الهجمات السيبرانية المعتادة، إذ إن هجوما منسقا بشكل جيد يمكن أن يضر سلاسل إمداد الغذاء لمنطقة بأكملها ليبقي سكانها دون طعام.
ويعكس هجوم هولندا رغم اختلافه ازدياد اهتمام القراصنة بمثل هذه الهجمات، وهو ما قد يرجح احتمال تكرارها في دول أخرى خارج أوروبا.
